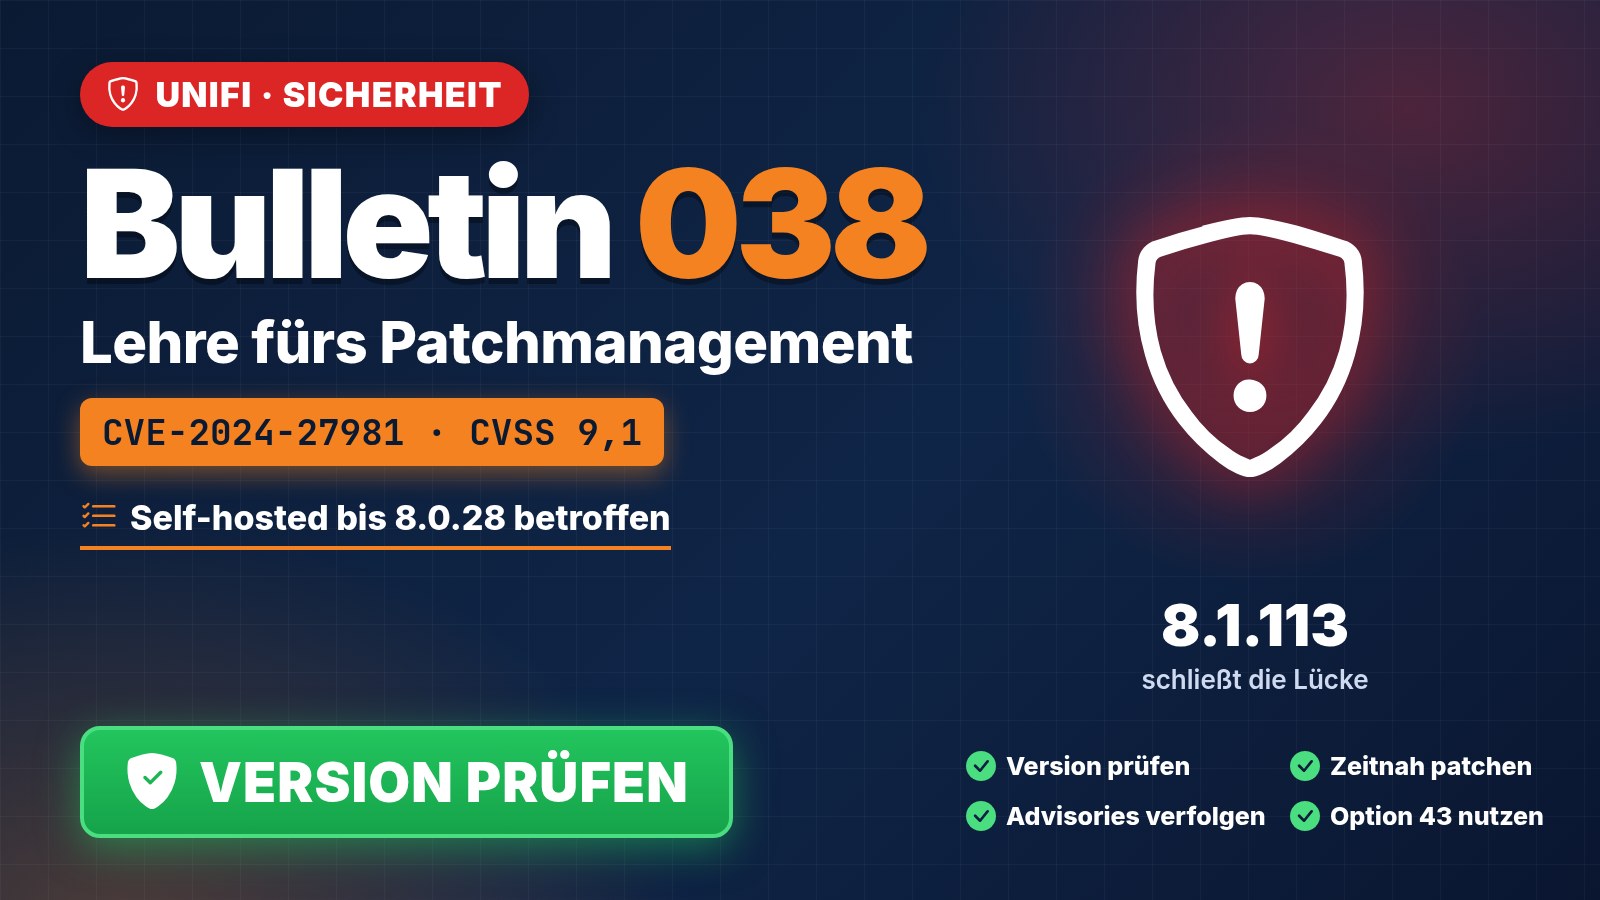
Im März 2024 veröffentlichte Ubiquiti das Security Advisory Bulletin 038: Eine Command-Injection-Schwachstelle in selbstgehosteten UniFi Network Servern (Linux) mit der UniFi Network Application in Version 8.0.28 oder älter erlaubte es Angreifern mit gültigen Administrator-Zugangsdaten, ihre Rechte bis auf Root-Ebene des Hostsystems auszuweiten – mit einem CVSS-Basiswert von 9,1 als „kritisch“ eingestuft (CVE-2024-27981).
Was betroffen war
Betroffen waren ausschließlich selbstgehostete UniFi-Network-Installationen unterhalb Version 8.1.113 – Cloud-Key-Geräte und die Cloud-gehostete Variante waren nicht in gleicher Weise gefährdet. Der Fix war denkbar einfach: ein Update auf Version 8.1.113 oder höher, das die Lücke schließt. Wer heute eine aktuelle UniFi-Network-Version einsetzt, ist längst nicht mehr betroffen.
Die eigentliche Lehre: Patchmanagement ist kein Nice-to-have
Der konkrete Fall ist inzwischen behoben – die dahinterliegende Lektion bleibt aktuell. Netzwerk-Controller wie UniFi Network verwalten zentrale Infrastruktur: Access Points, Switches, Firewalls, ganze VLAN-Konzepte. Eine Schwachstelle an dieser Stelle kann im schlimmsten Fall das gesamte Netzwerk kompromittieren. Wer selbstgehostete Systeme betreibt, trägt die Verantwortung für zeitnahes Patchen selbst – anders als bei Cloud-Diensten, bei denen der Anbieter Updates zentral ausrollt.
Was wir daraus für unsere Kunden ableiten
Wir überwachen Sicherheitswarnungen relevanter Hersteller wie Ubiquiti aktiv und spielen kritische Updates für unsere Kunden zeitnah ein – im Rahmen unserer Managed Services läuft das im Hintergrund, ohne dass du dich selbst um jede einzelne CVE kümmern musst.
Praxistipp: Selbstgehosteten Controller per DHCP Option 43 anbinden
Selbstgehostete UniFi Network Server stehen oft in einem eigenen Server-Netz, getrennt von Access Points und Switches. Neue Geräte in anderen Subnetzen finden den Controller dann nicht per Broadcast. Abhilfe schafft DHCP Option 43: Der DHCP-Server teilt den Geräten die Controller-Adresse gleich beim Bezug ihrer IP-Adresse mit. Den passenden HEX-Wert für Firewall oder Windows Server berechnet unser kostenloser DHCP Option Rechner.
DHCP Option Rechner
Controller-IP oder DNS-Namen eingeben und den fertigen HEX-Wert für DHCP Option 43 kopieren – mit Schreibweisen für Sophos, pfSense/OPNsense, MikroTik, Windows Server und mehr.
Zum DHCP Option RechnerFazit
Ob UniFi, Firewall oder Server-Betriebssystem: Kritische Sicherheitslücken tauchen regelmäßig auf, egal wie ausgereift ein Produkt ist. Entscheidend ist nicht, ob es eine Lücke gibt – sondern wie schnell sie geschlossen wird. Benötigst du Unterstützung bei der Einspielung eines Updates, sind wir eine Nachricht oder einen Anruf entfernt.