Ein Backup ist erst dann ein Backup, wenn es im Ernstfall auch funktioniert. Genau hier scheitern viele Sicherungskonzepte: Es wird zwar gesichert, aber auf demselben System, im selben Raum – und im Ernstfall ist alles gleichzeitig betroffen. Die 3-2-1-Regel schafft hier Abhilfe.
Was die 3-2-1-Regel bedeutet
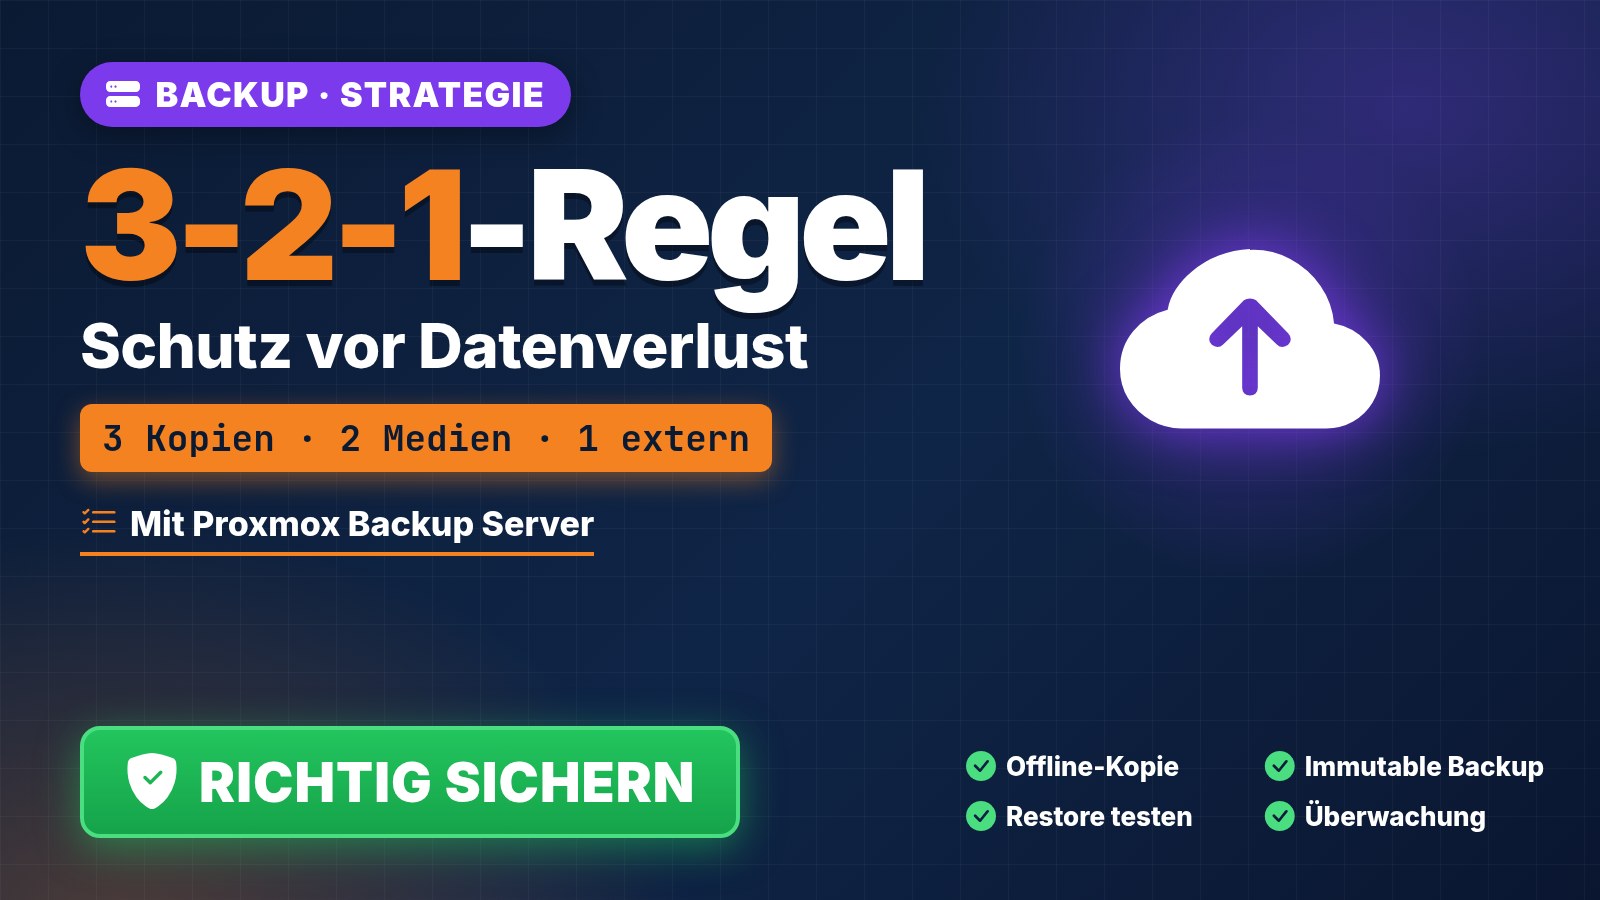
- 3 Kopien deiner Daten – das Original plus zwei Backups.
- 2 unterschiedliche Speichermedien oder Systeme, damit nicht ein einzelner Defekt alles betrifft.
- 1 Kopie extern bzw. räumlich getrennt gelagert, etwa in einem zweiten Standort oder einer Cloud.
Warum das gerade bei Ransomware zählt
Moderne Ransomware sucht gezielt nach angeschlossenen Backup-Laufwerken und Netzwerkfreigaben, um auch diese zu verschlüsseln. Eine räumlich und logisch getrennte Kopie – offline oder unveränderlich (Immutable Backup) – ist oft der einzige Weg, nach einem Angriff ohne Lösegeldzahlung wieder arbeitsfähig zu sein.
Unser Ansatz: Proxmox Backup Server
Wir setzen bei vielen Kunden auf den Proxmox Backup Server: inkrementelle, deduplizierte Sicherungen, die Speicherplatz sparen und trotzdem schnelle Wiederherstellungen ermöglichen. Kombiniert mit einer externen Kopie erfüllt das die 3-2-1-Regel ohne unnötigen Verwaltungsaufwand.
Wiederherstellung testen – nicht nur sichern
Ein Backup, das nie zurückgespielt wurde, ist eine Vermutung, kein Sicherheitsnetz. Regelmäßige Restore-Tests gehören für uns zum Standard jeder Backup-Betreuung – damit im Ernstfall keine böse Überraschung wartet.
Fazit
Die 3-2-1-Regel ist kein Luxus für Großunternehmen, sondern eine sinnvolle Grundlage für jedes Unternehmen, das seine Daten ernst nimmt. Als Managed Service übernehmen wir Einrichtung, Überwachung und regelmäßige Tests – damit du dich im Ernstfall auf dein Backup verlassen kannst.