Stand aller Angaben: 15. November 2026. Alle Adressen in den Beispielen stammen aus dem Dokumentationsbereich 2001:db8::/32, ersetze sie durch dein eigenes Präfix. Dieser Beitrag enthält einen als Werbung gekennzeichneten Amazon-Partnerlink.
IPv6 wird fast immer mit einem einzigen Satz erklärt: Die IPv4-Adressen sind aufgebraucht, also brauchte es ein Protokoll mit mehr Adressen. Das stimmt, greift aber zu kurz. Wer ein Heimnetz mit mehreren Servern, VLANs oder einem kleinen Homelab betreibt, bekommt mit IPv6 Dinge geschenkt, für die er unter IPv4 Hilfskonstruktionen bauen muss.
Den Anstoß zu diesem Beitrag gab ein Artikel unseres Kollegen Umair Khurshid bei How-To Geek: „3 things you can do with IPv6 that are difficult with IPv4“. Wir greifen seine drei Punkte auf und ergänzen sie um das, was an deutschen Anschlüssen dazukommt: FritzBox, DS-Lite und ein Präfix, das sich immer wieder ändert.
Die kurze Antwort
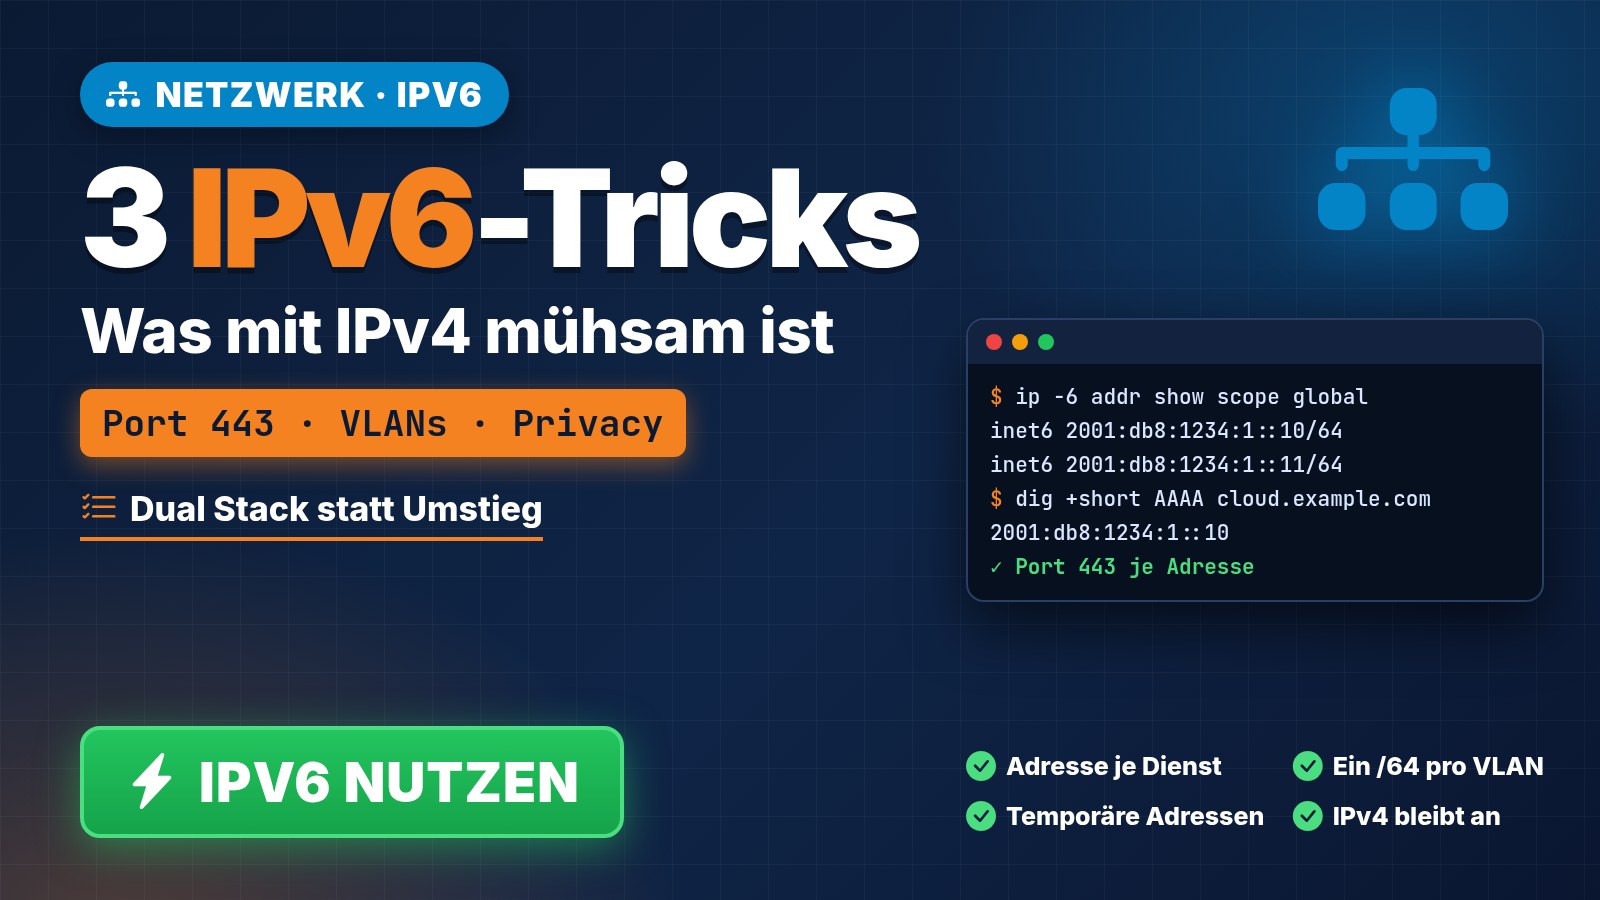
Mit IPv6 bekommt jeder Server eine eigene öffentliche Adresse, also streiten sich mehrere Webserver nicht mehr um Port 443. Jedes VLAN erhält ein eigenes /64-Netz aus dem Präfix deines Anbieters, ohne dass du Adressbereiche knapp kalkulieren musst. Und deine Geräte surfen mit wechselnden temporären Adressen, behalten aber eine stabile Adresse für SSH, DNS und Firewallregeln. IPv4 schaltest du deshalb trotzdem nicht ab: Die sinnvolle Betriebsart heißt Dual Stack, also beide Protokolle nebeneinander.
| Aufgabe | Mit IPv4 | Mit IPv6 |
|---|---|---|
| Mehrere Webserver auf Port 443 | Eine öffentliche Adresse, also Reverse Proxy oder krumme Ports wie 8443 | Eigene öffentliche Adresse je Server, eine Firewallregel je Dienst |
| Netze für VLANs | Private Bereiche planen, Überschneidungen bei VPN-Kopplungen vermeiden | Ein /64 je VLAN aus dem zugeteilten Präfix |
| Privatsphäre beim Surfen | Alle Geräte teilen sich per NAT eine Adresse | Temporäre Adressen wechseln automatisch, die stabile Adresse bleibt |
1. Kein Gerangel mehr um Port 80 und 443
Stell dir drei Rechner im Keller vor: eine Nextcloud, deine eigene Website und ein Dashboard, das du von unterwegs erreichen willst. Alle drei sprechen HTTPS auf Port 443. An einem normalen Anschluss hast du genau eine öffentliche IPv4-Adresse, und Port 443 lässt sich nur an ein einziges Gerät weiterleiten. Für die anderen beiden bleiben Ausweichports wie :8443 und :9443, die sich niemand merken will und die manche Firmennetze blockieren.
Die übliche Lösung ist ein Reverse Proxy, zum Beispiel Caddy, nginx oder Traefik. Er nimmt alle Anfragen auf Port 443 an und verteilt sie anhand des Hostnamens. Das funktioniert gut, ist aber ein weiteres System, das du pflegen, absichern und bei jedem neuen Dienst anfassen musst.
Mit IPv6 entfällt der Engpass. Jeder Server bekommt eine eigene, weltweit erreichbare Adresse, und jede Domain bekommt ihren eigenen AAAA-Eintrag:
cloud.example.com.   AAAA   2001:db8:1234:1::10
blog.example.com.    AAAA   2001:db8:1234:1::20
home.example.com.    AAAA   2001:db8:1234:1::30
Eine Portweiterleitung gibt es bei IPv6 nicht, weil nichts umgesetzt wird. Du erlaubst in der Firewall des Routers lediglich den Zugriff auf Port 443 der jeweiligen Adresse. Das geht sogar auf einem einzigen Rechner: Eine Netzwerkkarte kann beliebig viele IPv6-Adressen tragen, und mehrere Programme dürfen denselben Port nutzen, solange jedes an eine andere Adresse gebunden ist.
# zweite Adresse auf dieselbe Netzwerkkarte legen
ip -6 addr add 2001:db8:1234:1::11/64 dev eth0

# nginx: jeder Dienst lauscht auf seiner eigenen Adresse
listen [2001:db8:1234:1::10]:443 ssl;
listen [2001:db8:1234:1::11]:443 ssl;
Fairerweise: Mehrere Adressen auf einer Netzwerkkarte kann IPv4 auch. Der Unterschied liegt nicht in der Technik, sondern in der Verfügbarkeit. Öffentliche IPv4-Adressen sind knapp und kosten Geld, öffentliche IPv6-Adressen bekommst du an den meisten Anschlüssen in praktisch unbegrenzter Zahl dazu.
Was an deutschen Anschlüssen dazukommt
- DS-Lite und CGNAT: Viele Kabel- und Glasfaseranschlüsse haben gar keine eigene öffentliche IPv4-Adresse mehr. Portweiterleitungen über IPv4 sind dort unmöglich, IPv6 ist der einzige direkte Weg ins eigene Netz. Dasselbe gilt für die Privattarife von Starlink, wie in unserem Starlink-Vergleich beschrieben. Worauf du beim Anschluss selbst achten musst, steht im Beitrag zur FritzBox am Glasfaseranschluss.
- Das Präfix wechselt: An den meisten Privatanschlüssen ist das IPv6-Präfix nicht fest. Nach einer Neueinwahl kann der vordere Teil aller Adressen anders lauten. Der hintere Teil, die Schnittstellenkennung, bleibt gleich. Die FritzBox legt IPv6-Freigaben deshalb auf diese Kennung, sodass die Regel dem neuen Präfix folgt. OPNsense kennt dafür den Alias-Typ „Dynamic IPv6 Host“.
- DNS muss mitziehen: Wechselt das Präfix, stimmen die AAAA-Einträge nicht mehr. Der Router meldet per DynDNS nur seine eigene Adresse, nicht die deiner Server. Jeder Server braucht deshalb einen eigenen DynDNS-Client, der seine Adresse selbst meldet.
- Die Firewall bleibt an: Ohne NAT ist die Firewall der einzige Schutz. Gute Router sperren eingehendes IPv6 ab Werk, und so soll es bleiben. Gib nur einzelne Ports einzelner Geräte frei, nie ein ganzes Gerät. Sperre außerdem ICMPv6 nicht pauschal, denn IPv6 braucht es unter anderem, um die passende Paketgröße auszuhandeln.
- Nicht jeder Besucher hat IPv6: Aus manchen Firmennetzen, Hotel-WLANs und älteren Anschlüssen erreichst du einen Dienst, der nur per IPv6 erreichbar ist, schlicht nicht. Für dich und deine Familie reicht das oft, für eine öffentliche Website nicht.
Für den dritten Punkt haben wir selbst etwas im Angebot. Unser Dienst N24DNS nimmt per DynDNS auch IPv6-Adressen entgegen und setzt daraus den AAAA-Eintrag. Jeder deiner Server bekommt so einen eigenen Namen, der dem wechselnden Präfix folgt.
AAAA-Einträge, die dem Präfix folgen
Mit N24DNS meldet jeder Server seine aktuelle IPv6-Adresse selbst. Der Name bleibt gleich, auch wenn dein Anbieter das Präfix ändert, und deine Dienste bleiben unter ihrer Adresse erreichbar.
N24DNS ansehen2. Jedes VLAN bekommt mehr Adressen, als es je brauchen wird
Unter IPv4 vergibst du pro VLAN einen privaten Bereich: 192.168.10.0/24 für die Server, 192.168.20.0/24 für IoT-Geräte, 192.168.30.0/24 für Gäste. Für ein einzelnes Heimnetz reicht das völlig. Mühsam wird es, sobald mehrere Standorte per VPN zusammenkommen. Dann stellst du fest, dass zwei Netze denselben Bereich nutzen, etwa weil beide Seiten mit 192.168.178.0/24 der FritzBox arbeiten, und einer von beiden muss umziehen.
Bei IPv6 teilt dir dein Anbieter per Präfix-Delegation gleich einen ganzen Block zu. Üblich ist ein /56, das sich in 256 Netze der Größe /64 zerlegen lässt. Manche Anbieter vergeben ein /48 mit 65.536 Netzen, andere leider nur ein einzelnes /64. Ein /64 ist die Standardgröße für ein Netzsegment und enthält 264 Adressen, das sind rund 18,4 Trillionen. Mit dem Beispielpräfix 2001:db8:1234:ab00::/56 sieht die Aufteilung so aus:
| VLAN | IPv4 | IPv6 |
|---|---|---|
| Server | 192.168.10.0/24 | 2001:db8:1234:ab10::/64 |
| IoT | 192.168.20.0/24 | 2001:db8:1234:ab20::/64 |
| Gäste | 192.168.30.0/24 | 2001:db8:1234:ab30::/64 |
Weil /64 die Größe ist, mit der die automatische Adresskonfiguration SLAAC arbeitet, geben sich die Geräte ihre Adressen selbst. Ein DHCPv6-Server ist dafür nicht nötig. Kommt ein neues VLAN dazu, nimmst du einfach das nächste freie /64 aus deinem Block. Die Frage, ob ein Netz irgendwann zu klein wird, stellt sich nicht mehr. Und weil öffentliche Präfixe weltweit eindeutig sind, überschneidet sich bei einer VPN-Kopplung nichts.
Ganz ohne Planung geht es trotzdem nicht:
- Die Firewallregeln zwischen den VLANs musst du für IPv6 genauso sauber setzen wie für IPv4. Ein IoT-Netz, das über IPv4 abgeschottet ist und über IPv6 offen, ist ein Klassiker. Die Grundregeln dazu findest du in unseren Firewall Best Practices.
- Ändert sich das Präfix, ändern sich alle Netze mit. Für interne Dienste, die davon unabhängig sein sollen, gibt es Unique Local Addresses (ULA) aus dem Bereich
fd00::/8. Sie sind das Gegenstück zu den privaten IPv4-Adressen und lassen sich parallel zu den öffentlichen Adressen betreiben. - Der Router muss mitspielen. Einfache Provider-Router können ein delegiertes Präfix oft nicht auf mehrere VLANs verteilen. Hängt eine eigene Firewall hinter einer FritzBox, muss die FritzBox ihr einen Teil des Präfixes weiterreichen. Die Option dafür steht in den IPv6-Einstellungen des Heimnetzes, und du solltest prüfen, wie viele Netze dabei tatsächlich ankommen.
Wer VLANs ernsthaft nutzt, landet deshalb früher oder später bei einer eigenen Firewall mit OPNsense oder pfSense. Welche Hardware sich dafür eignet, haben wir im Beitrag pfSense auf Mini-PCs beschrieben.
Mini-PC für pfSense/OPNsense (4x LAN)
Preis & Verfügbarkeit auf Amazon prüfen. Als Amazon-Partner verdienen wir an qualifizierten Käufen, für dich entstehen dadurch keine Mehrkosten.
3. Temporäre Adressen nutzen und die stabile trotzdem behalten
Eine feste Adresse ist praktisch: für SSH, für DNS-Einträge, für Firewallregeln. Für das Surfen ist sie ein Nachteil. Ohne NAT tritt jedes Gerät mit seiner eigenen Adresse im Internet auf, und eine Adresse, die sich nie ändert, macht ein Gerät über Wochen wiedererkennbar.
IPv6 löst diesen Widerspruch mit den Privacy Extensions (RFC 8981). Ein Gerät hat dann mehrere Adressen gleichzeitig: eine stabile, unter der es erreichbar ist, und zusätzlich temporäre mit zufälliger Schnittstellenkennung. Ausgehende Verbindungen nutzen die temporäre Adresse. Sie hat eine begrenzte Lebensdauer. Bevor sie abläuft, erzeugt das System eine neue. Laufende Verbindungen dürfen die alte Adresse noch zu Ende nutzen, solange sie gültig ist. Der Linux-Kernel bevorzugt eine temporäre Adresse in der Voreinstellung einen Tag lang.
Windows, macOS, Android und iOS haben die Funktion ab Werk eingeschaltet. Bei Linux hängt es von der Distribution ab: Desktop-Systeme aktivieren sie meist, Server in der Regel nicht. So prüfst du es unter Linux:
ip -6 addr show scope global
sysctl net.ipv6.conf.all.use_tempaddr
Steht in der Ausgabe des ersten Befehls bei einer Adresse das Wort temporary, ist die Funktion aktiv. Der zweite Befehl zeigt die Einstellung: 0 bedeutet aus, 1 erzeugt temporäre Adressen, bevorzugt aber die stabile, und 2 bevorzugt die temporäre. Unter Windows zeigt ipconfig die Zeile „Temporäre IPv6-Adresse“, und netsh interface ipv6 show privacy nennt die Einstellungen dazu.
Zwei Regeln ergeben sich daraus:
- Trage in DNS-Einträge und Firewallregeln immer die stabile Adresse ein, nie eine temporäre. Sonst zeigt der Eintrag nach kurzer Zeit ins Leere.
- Auf Servern brauchst du temporäre Adressen normalerweise nicht. Dort ist es eher hilfreich, wenn ausgehende Verbindungen von der bekannten Adresse kommen, etwa für Freigaben bei Dritten.
Die Grenze der Technik solltest du kennen: Es wechselt nur die hintere Hälfte der Adresse. Das Präfix davor bleibt gleich und verrät weiterhin deinen Anschluss, ähnlich wie die öffentliche IPv4-Adresse heute. Die Privacy Extensions verhindern, dass ein einzelnes Gerät dauerhaft wiedererkannt wird. Sie machen deinen Anschluss nicht anonym. Wer das will, braucht ein VPN, wie in unserem Test von Proton VPN beschrieben.
IPv4 abschalten? Noch nicht
So nützlich IPv6 ist, ein reines IPv6-Netz würden wir heute weder zu Hause noch im Büro empfehlen. Zu viele Dienste und Geräte hängen noch an IPv4, vom älteren Drucker bis zur Smart-Home-Zentrale.
Besonders deutlich wird das bei E-Mail. Ein Mailserver, der nur per IPv6 sendet und empfängt, erreicht nicht jeden Empfänger, weil manche Anbieter Post nur über IPv4 annehmen. Andere stellen an IPv6-Absender strengere Bedingungen. Google etwa verlangt für sie einen gültigen Reverse-DNS-Eintrag und eine Authentifizierung per SPF oder DKIM. Wie du beides einrichtest, zeigt unser Beitrag zu SPF, DKIM und DMARC. Ohne IPv4, und sei es über ein Relay, geht es beim Mailversand derzeit nicht zuverlässig.
Der sinnvolle Weg heißt Dual Stack: IPv4 läuft weiter, IPv6 kommt dazu. Fang klein an, etwa mit einem Server und einem VLAN, und erweitere, wenn du die Firewallregeln im Griff hast.
IPv6 sauber ins Netz bringen
Du willst VLANs, Firewall und DNS in deinem Unternehmen für IPv6 fit machen, ohne dass dabei eine Lücke entsteht? Wir planen den Adressplan, setzen die Regeln und prüfen von außen, was wirklich erreichbar ist.
Beratungstermin vereinbarenCheckliste zum Abhaken
| Schritt | Kernbefehl oder Aktion | Dauer | Erledigt |
|---|---|---|---|
| 1. IPv6 am Anschluss prüfen | Routeroberfläche: Gibt es ein delegiertes Präfix, und wie groß ist es? | ca. 5 Min. | ☐ |
| 2. Adressen ansehen | ip -6 addr show scope global | ca. 2 Min. | ☐ |
| 3. Firewall kontrollieren | Eingehendes IPv6 gesperrt, ICMPv6 erlaubt | ca. 10 Min. | ☐ |
| 4. Ersten Dienst freigeben | Port 443 für genau eine Adresse, AAAA-Eintrag setzen | ca. 15 Min. | ☐ |
| 5. DynDNS je Server | Client einrichten, der die IPv6-Adresse selbst meldet | ca. 10 Min. | ☐ |
| 6. VLANs versorgen | Je VLAN ein /64, Regeln zwischen den Netzen für IPv6 nachziehen | ca. 30 Min. | ☐ |
| 7. Von außen testen | Aus dem Mobilfunknetz prüfen, was erreichbar ist und was nicht | ca. 10 Min. | ☐ |
Häufige Fragen
Brauche ich mit IPv6 noch einen Reverse Proxy?
Nicht mehr zwingend. Jeder Server kann eine eigene öffentliche Adresse bekommen und selbst auf Port 443 antworten. Ein Reverse Proxy bleibt trotzdem sinnvoll, wenn Besucher ohne IPv6 deine Dienste erreichen sollen oder wenn du Zertifikate und Zugriffsregeln an einer Stelle bündeln willst.
Ist IPv6 ohne NAT unsicher?
Nein, solange die Firewall richtig eingestellt ist. NAT war nie als Schutz gedacht, den Schutz liefert die Firewall. Gute Router sperren eingehende IPv6-Verbindungen ab Werk. Freigeben solltest du nur einzelne Ports einzelner Geräte.
Wie viele Netze bekomme ich aus einem /56-Präfix?
256 Netze der Größe /64. Jedes davon enthält rund 18,4 Trillionen Adressen und reicht für ein VLAN. Ein /48 ergibt 65.536 Netze, ein einzelnes /64 genau eines.
Was passiert, wenn mein Anbieter das IPv6-Präfix ändert?
Der vordere Teil aller Adressen ändert sich, die Schnittstellenkennung der Geräte bleibt gleich. Freigaben sollten deshalb an der Kennung hängen, und die AAAA-Einträge müssen per DynDNS nachgeführt werden. Für rein interne Dienste kannst du zusätzlich Unique Local Addresses aus fd00::/8 vergeben.
Wie erkenne ich, ob die Privacy Extensions aktiv sind?
Unter Linux zeigt der Befehl ip -6 addr show scope global bei temporären Adressen das Wort temporary. Unter Windows nennt ipconfig eine Zeile mit der Bezeichnung Temporäre IPv6-Adresse.
Sollte ich IPv4 abschalten?
Nein. Viele Dienste und Geräte setzen IPv4 noch voraus, besonders der Mailversand. Empfehlenswert ist Dual Stack, also der parallele Betrieb von IPv4 und IPv6.
Fazit
IPv6 ist mehr als ein größerer Adressvorrat. Eigene Adressen für jeden Dienst, großzügige Netze für jedes VLAN und wechselnde Adressen für mehr Privatsphäre sind Dinge, die unter IPv4 nur mit Umwegen gelingen. Zur Ehrlichkeit gehört aber: Fast alle diese Vorteile folgen aus der schieren Menge an Adressen, und sie verlagern Arbeit von der Portweiterleitung in die Firewall. Wer das weiß, IPv4 parallel weiterlaufen lässt und Schritt für Schritt vorgeht, bekommt ein Netz, das einfacher aufgebaut ist als vorher.
Quellen
- Umair Khurshid: „3 things you can do with IPv6 that are difficult with IPv4“, How-To Geek, 13. November 2026
- IETF: RFC 8981, Temporary Address Extensions for Stateless Address Autoconfiguration in IPv6
- IETF: RFC 4193, Unique Local IPv6 Unicast Addresses
- IETF: RFC 3849, IPv6 Address Prefix Reserved for Documentation
- Linux-Kernel-Dokumentation: ip-sysctl, Abschnitt use_tempaddr
- Google: Richtlinien für E-Mail-Absender